

10 лет приводим организации по всей России в соответствие с Федеральным законом № 152-ФЗ «О персональных данных»
Сделать самим можно. Вот что придётся сделать, чтобы подготовить документы по 152-ФЗ
Когда организация узнаёт, что ей нужны документы по 152-ФЗ и уведомление в Роскомнадзор, задачу часто поручают бухгалтеру или кадровику. Закон это не запрещает. Но объём работы обычно недооценивают. Разбираем по шагам, что придётся сделать, где чаще всего ошибаются и почему это работа специалиста по защите информации.

 АвторАлександр Келлерманн Рубрикакасается ли это меня? Опубликовано14 ноября 2026 Время чтения8 минут Просмотры СвереноНормы этой статьи сверены по тексту закона, а не по обзорам. Сверял А. М. Келлерманн
Сделать самим можно
Закон не требует привлекать подрядчика. Организация или предприниматель, которые обрабатывают персональные данные, могут подготовить документы и подать уведомление сами. Штрафа за самостоятельную подготовку нет. Штрафуют за содержание: за то, чего не сделали или сделали не так.
Поэтому вопрос не в том, можно ли, а в том, кто в организации это умеет. Ниже весь объём работ по шагам, потом пять мест, где он ломается чаще всего. Дочитайте и решите сами.
Что придётся сделать
Получается около десятка нормативных актов, которые придётся прочитать и применить к своей организации. Шаги 2 и 3 относятся к технической защите информации. К этому вернёмся ниже.
Где это ломается: пять мест
Покажем на вымышленной компании ООО «Пример». В ней 15 работников, интернет-магазин и доставка, бухгалтер на полставки. Совпадения с настоящими организациями случайны.
1. Одна цель на всё
Норма. В уведомлении по каждой цели отдельно указывают категории данных, людей, правовое основание и действия с данными. Так устроена форма по приказу Роскомнадзора № 180.
Как в жизни. У «Примера» в уведомлении одна цель: «обработка персональных данных». Основание: согласие. Хотя большую часть данных работников организация обрабатывает потому, что этого требует трудовое и налоговое законодательство, и согласие для этого не нужно.
Чем кончается. Запись в реестре операторов открыта. По ней любой, включая проверяющего и автора жалобы, видит, что цели не разобраны.
2. Меры защиты из чужой записи
Норма. В уведомлении описывают меры по ст. 18.1 и 19 152-ФЗ, в том числе сведения о шифровальных средствах (п. 7 ч. 3 ст. 22).
Как в жизни. Бухгалтер «Примера» открыл запись соседней компании и переписал меры оттуда. В тексте оказались средства защиты, которых у «Примера» нет.
Чем кончается. Организация письменно заявила то, чего у неё нет. Документ, который описывает не вашу организацию, хуже, чем никакого: он показывает, что о требовании знали, а выполнили его только на бумаге.
Это не редкость. В нашем исследовании реестра у 50,9 % записей текст мер повторяется слово в слово минимум в 10 записях, у 21,3 % в тысяче и больше. Самый частый текст стоит в 111 274 записях. Одинаковый текст сам по себе не нарушение. Но по нему не понять, что сделала именно ваша организация.
3. Образец из интернета
Норма. С 1 сентября 2025 года согласие на обработку оформляют отдельно от других документов (ч. 1 ст. 9 152-ФЗ в редакции закона от 24.06.2025 № 156-ФЗ).
Как в жизни. Политику «Пример» скачал в 2023 году, а согласие на рассылку стоит строкой в оферте интернет-магазина. Для покупателей, которые пришли после 1 сентября 2025 года, такое согласие уже не годится.
Чем кончается. Рассылки новым покупателям идут без надлежащего согласия. При этом для самой доставки заказа согласие не нужно: данные обрабатываются для исполнения договора (п. 5 ч. 1 ст. 6 152-ФЗ). Образец этой разницы не видит, поэтому в нём либо согласие на всё, либо ни на что.
Проверьте сами: откройте несколько справочников и найдите срок, в который нужно сообщить Роскомнадзору об изменениях. В одних будет «10 рабочих дней», в других «не позднее 15-го числа следующего месяца». Действует второй, с 1 сентября 2022 года (ч. 7 ст. 22 152-ФЗ в редакции закона от 14.07.2022 № 266-ФЗ). Если справочники расходятся даже в сроке, образец документа тем более стоит проверять построчно.
4. Подали и забыли
Норма. Об изменении сведений сообщают не позднее 15-го числа месяца, следующего за месяцем изменений, о прекращении обработки в течение 10 рабочих дней (ч. 7 ст. 22 152-ФЗ). О трансграничной передаче уведомляют отдельно (ст. 12).
Как в жизни. «Пример» подал уведомление в 2019 году. С тех пор открыл интернет-магазин, подключил зарубежный сервис рассылок, сменил ответственного. Запись осталась прежней.
Чем кончается. Запись описывает организацию, которой уже нет. По нашему исследованию, 11,2 % найденных записей последний раз менялись до 1 сентября 2022 года, то есть до того, как закон расширил состав сведений в уведомлении.
5. «Поручили бухгалтеру»
Норма. Ответственного за организацию обработки назначает организация (ч. 1 ст. 22.1 152-ФЗ). За нарушения отвечают организация и должностное лицо (ст. 13.11 КоАП).
Как в жизни. Директор «Примера» поручил всё бухгалтеру и считает вопрос закрытым.
Чем кончается. Ответственность организации никуда не делась. Например, за неподанное уведомление штраф для организации от 100 000 до 300 000 рублей, для должностного лица от 30 000 до 50 000 рублей (ч. 10 ст. 13.11 КоАП). Предприниматель отвечает как организация. Размер штрафа определяется с учётом обстоятельств дела.
Почему это не работа бухгалтера
Бухгалтер, кадровик и юрист хорошо знают свою работу. Но шаги 2 и 3, оценка вреда и уровень защищённости, относятся к технической защите информации. Этому учат на программах по информационной безопасности, а не на курсах бухучёта, кадрового делопроизводства или права. Уведомление тоже требует этого знания: в нём описывают меры защиты, а честно описать можно только то, что понимаешь.
Это вопрос компетенции, а не запрета. Розетку меняют сами, проводку в доме делает электрик.
Если документы по персональным данным поручили вам, а вы бухгалтер или кадровик, у вас есть честный аргумент для руководителя: это отдельная специальность. Эту статью можно ему переслать.
Как это делаем мы
- Вы заполняете опросный лист, это 10–15 минут.
- Мы разбираем процессы, оцениваем вред, определяем уровень защищённости и готовим документы под вашу организацию. Срок до 10 рабочих дней.
- Уведомление заполняем на портале Роскомнадзора. Подписываете и отправляете вы, на бумаге или через Госуслуги. Сопровождаем до появления записи в реестре.
- Если в течение 12 месяцев выйдет новое требование, документы обновим без доплаты.
- Систему менеджмента защиты персональных данных подтверждаем сертификатом соответствия ГОСТ Р 59407-2021. Сертификация добровольная.
Комитет работает с 2016 года. В нашем реестре клиентов 4 823 организации из 88 регионов. Руководитель Комитета прошёл профессиональную переподготовку по информационной безопасности (512 часов), документы об образовании опубликованы на сайте.
Что сделать сегодня
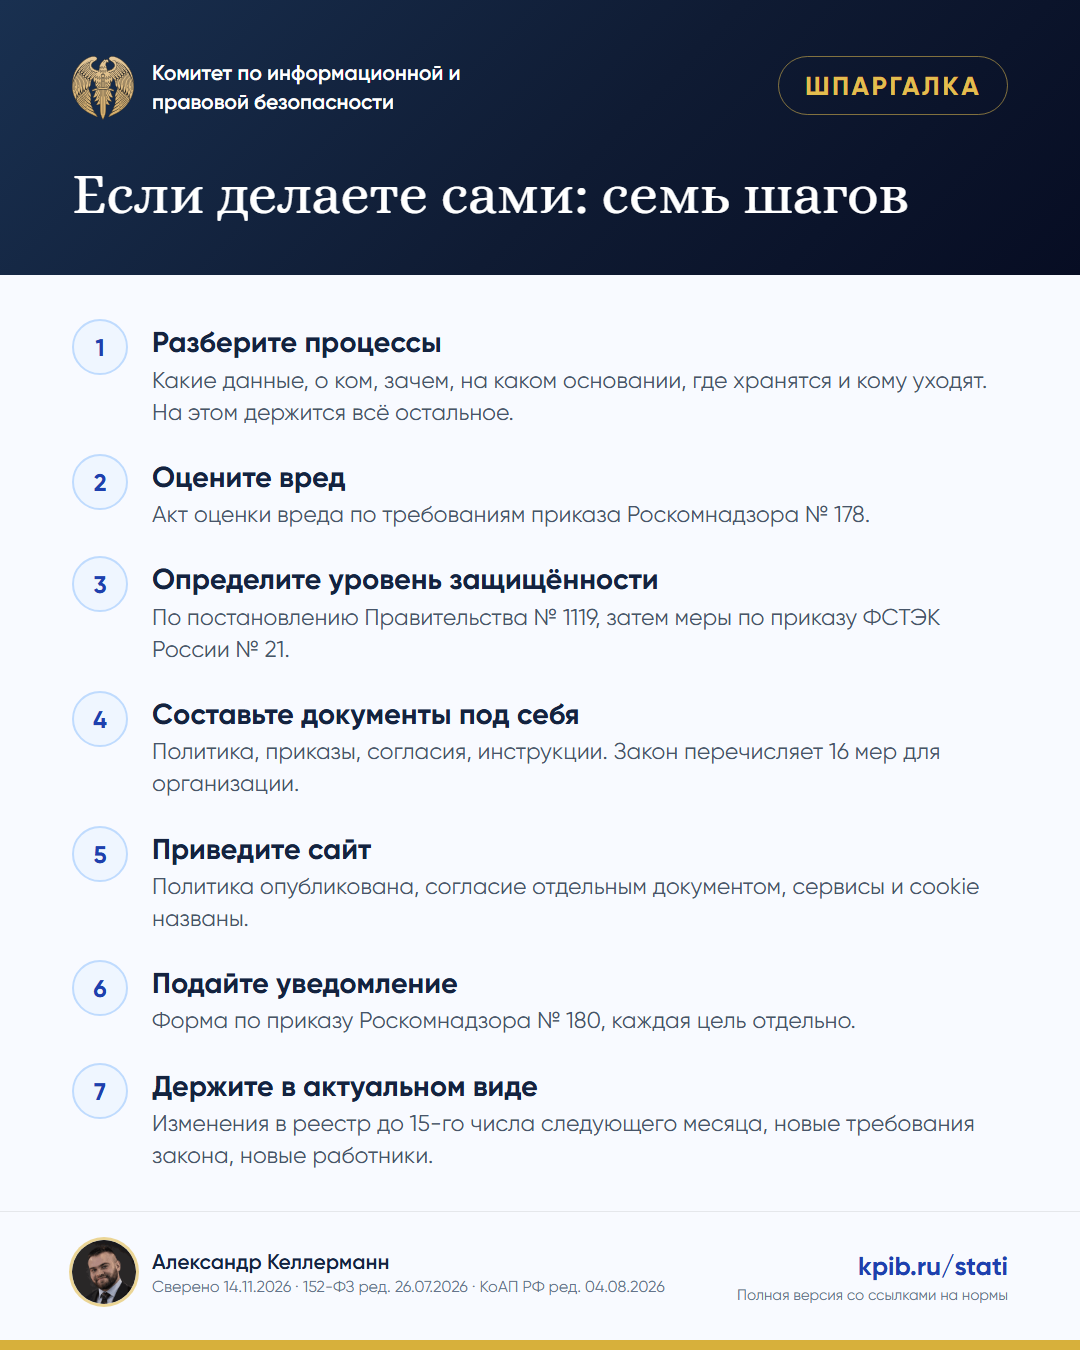
Шпаргалку «Если делаете сами» собрали в PDF: семь шагов, норма к каждому и что должно получиться на выходе. Её удобно переслать руководителю.
Разбор эксперта
Скачать политику можно за минуту. Нельзя скачать ответ на вопрос, какие данные, где и зачем обрабатывает именно ваша организация. С него начинается вся работа, и на нём чаще всего экономят.
Мы начинаем с опросного листа на 10–15 минут, а разбор, расчёты и документы делаем сами. Каждое заключение я подписываю лично.
Александр КеллерманнГенеральный директор, ведущий аудитор ISO/IEC 27001, Комитет по информационной и правовой безопасностиПодробнее об эксперте


Частые вопросы
Нет. Закон не требует привлекать подрядчика, штрафа за самостоятельную подготовку нет. Отвечают за содержание: за неподанное уведомление (ч. 10 ст. 13.11 КоАП), неопубликованную политику (ч. 3), обработку без законного основания (ч. 1). Кто готовил документы, значения не имеет.
Назначить ответственного за организацию обработки можно любого работника (ч. 1 ст. 22.1 152-ФЗ). Но ответственность организации никуда не уходит, а оценка вреда и уровень защищённости требуют подготовки по защите информации, которой у бухгалтера обычно нет.
Если с тех пор что-то изменилось (сайт, цели, сервисы, адрес, ответственный), нужно сообщить об изменениях не позднее 15-го числа месяца, следующего за месяцем изменений (ч. 7 ст. 22 152-ФЗ). С 1 сентября 2022 года состав сведений в уведомлении шире прежнего, поэтому при обновлении старой записи придётся заполнить и новые разделы.
Форма и портал те же. Разница в том, что стоит в полях: цели, категории и основания мы берём из разбора процессов и сверяем с документами, а меры защиты описываем те, что в организации есть на деле.
Спасибо, ответ учли.